Взломали сайт на WordPress: на страницах появились чужие ссылки, сайт перенаправляет посетителей на сомнительные ресурсы, браузер показывает предупреждение об опасности, хостинг заблокировал аккаунт или поисковая система пометила сайт как заражённый. В такой ситуации важно действовать быстро, но последовательно: паника и хаотичные действия могут уничтожить следы взлома и усложнить восстановление. В клубе ВИПМИ мы восстанавливаем взломанные сайты и защищаем их от повторных атак, подробнее на странице восстановление и защита сайта после взлома.
Разберём признаки взлома, первые шаги, порядок очистки, как вернуть доверие поисковых систем и как защитить сайт, чтобы ситуация не повторилась.
Признаки взлома
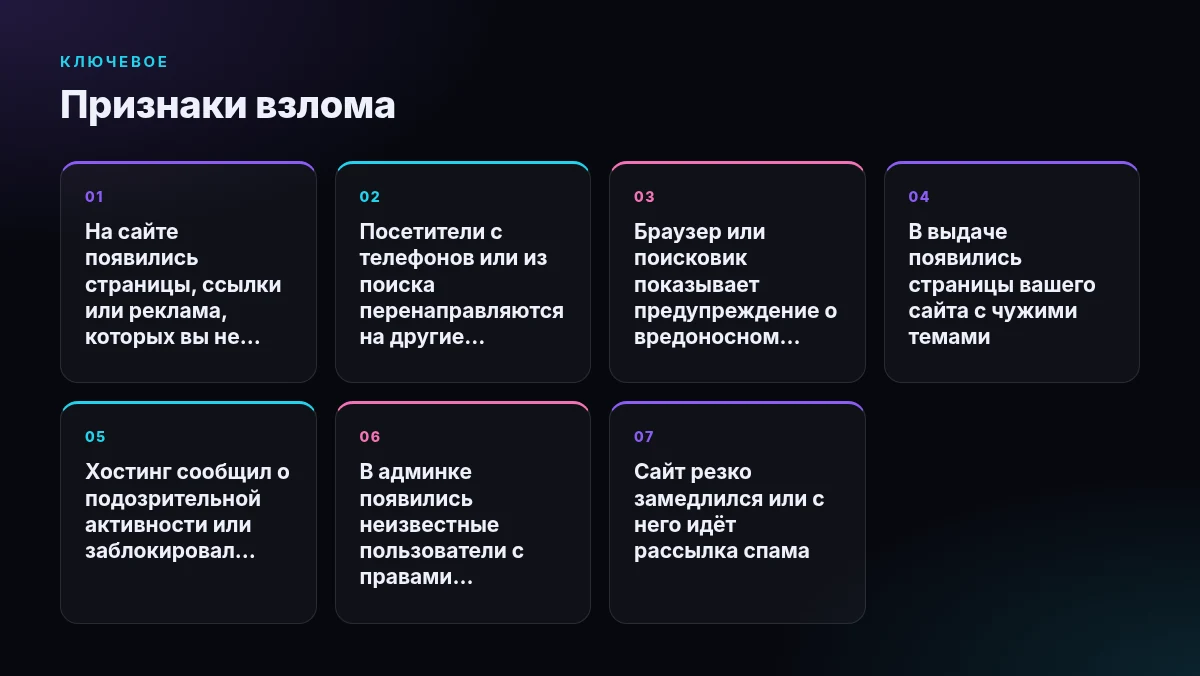
- на сайте появились страницы, ссылки или реклама, которых вы не добавляли;
- посетители с телефонов или из поиска перенаправляются на другие сайты;
- браузер или поисковик показывает предупреждение о вредоносном сайте;
- в выдаче появились страницы вашего сайта с чужими темами;
- хостинг сообщил о подозрительной активности или заблокировал аккаунт;
- в админке появились неизвестные пользователи с правами администратора;
- сайт резко замедлился или с него идёт рассылка спама.
Некоторые заражения хитро скрываются: перенаправление срабатывает только для посетителей из поиска или с мобильных устройств, а администратор, заходящий напрямую, ничего не замечает. Поэтому проверять сайт нужно с разных устройств и через поисковую выдачу.
Важно знать. Если вы видите предупреждение о вредоносном сайте, проверьте инструменты для веб-мастеров поисковых систем. Там обычно указано, какие проблемы обнаружены и на каких страницах.
Взломали сайт на WordPress: первые шаги
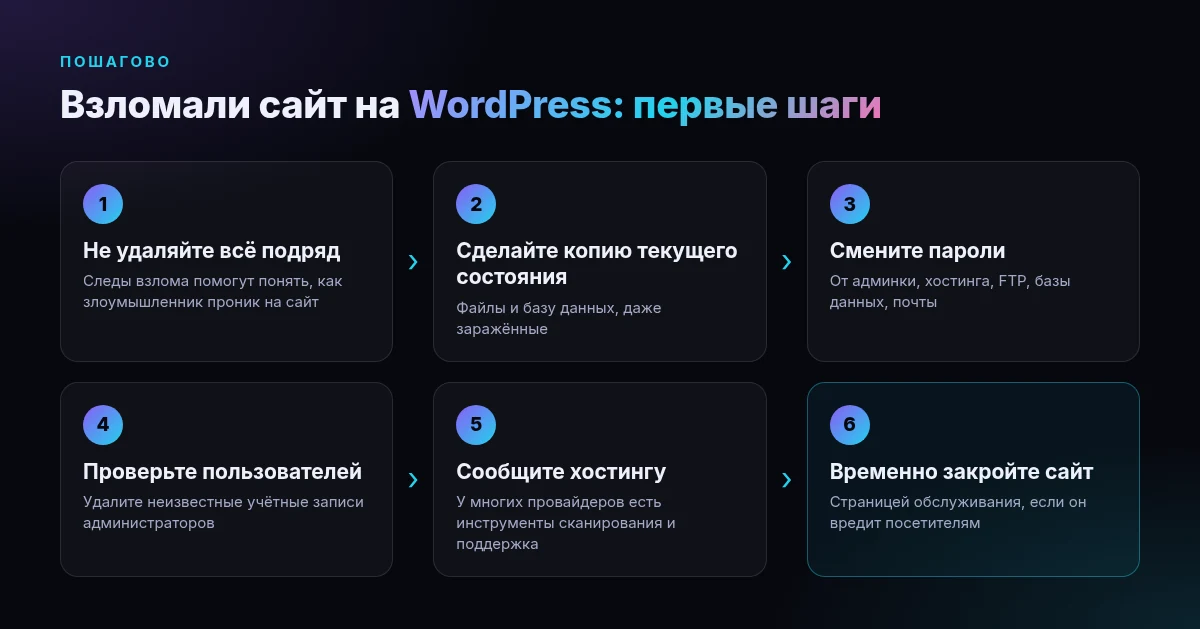
- Не удаляйте всё подряд: следы взлома помогут понять, как злоумышленник проник на сайт.
- Сделайте копию текущего состояния: файлы и базу данных, даже заражённые.
- Смените пароли: от админки, хостинга, FTP, базы данных, почты.
- Проверьте пользователей: удалите неизвестные учётные записи администраторов.
- Сообщите хостингу: у многих провайдеров есть инструменты сканирования и поддержка.
- Временно закройте сайт страницей обслуживания, если он вредит посетителям.
Осторожно. Восстановление из старой резервной копии без устранения причины взлома часто приводит к повторному заражению через несколько дней. Уязвимость, через которую проник злоумышленник, остаётся на месте.
Как проходит очистка
Очистка начинается с поиска вредоносного кода. Злоумышленники внедряют его в файлы темы и плагинов, в ядро WordPress, в загруженные файлы, в базу данных. Используются сканеры, сравнение файлов с оригинальными версиями, анализ журналов сервера. Затем вредоносный код удаляется, заражённые файлы заменяются чистыми версиями, ядро, темы и плагины переустанавливаются из официальных источников.
| Где искать | Что проверить |
|---|---|
| Ядро WordPress | Сравнить с оригинальной версией и переустановить |
| Темы и плагины | Удалить неиспользуемые, переустановить используемые |
| Папка загрузок | Найти исполняемые файлы, которых там не должно быть |
| База данных | Проверить записи, настройки и пользователей |
| Журналы сервера | Найти точку входа и время взлома |
Ключевой этап — поиск причины. Чаще всего это устаревший плагин или тема с известной уязвимостью, слабый или украденный пароль, нелегальная копия платной темы со встроенным вредоносным кодом. Без устранения причины очистка будет временной.
Возвращение доверия поисковых систем
Если поисковая система пометила сайт как опасный, после очистки нужно запросить повторную проверку через инструменты для веб-мастеров. Также стоит удалить из индекса спамные страницы, созданные злоумышленником, и проверить, нет ли чужих ссылок, которые продолжают вести на несуществующие страницы. Позиции могут восстанавливаться постепенно.
Плюсы и минусы самостоятельного восстановления
| Плюсы | Минусы |
|---|---|
| Быстрая реакция без ожидания специалиста | Риск пропустить скрытый вредоносный код |
| Нет затрат на подрядчика | Причина взлома может остаться неустранённой |
| Понимание устройства своего сайта | Можно случайно удалить важные данные |
| Подходит для простых случаев | Повторное заражение часто происходит снова |
Мнение эксперта
«Мы почти всегда находим причину взлома в устаревших плагинах или в нелегальной теме, скачанной с сомнительного сайта. Экономия на лицензии оборачивается потерей данных и позиций. Поэтому после очистки мы составляем список всего установленного на сайте и убираем всё, что не обновляется или получено из ненадёжных источников.»
Эксперт клуба ВИПМИ, специалист по поддержке WordPress
Как защитить сайт от повторного взлома
- регулярно обновлять ядро, темы и плагины;
- удалить неиспользуемые плагины и темы;
- использовать только лицензионные темы и плагины из надёжных источников;
- установить сложные пароли и двухфакторную аутентификацию;
- ограничить права пользователей по необходимости;
- настроить регулярные резервные копии с хранением вне сервера;
- использовать защитный плагин или межсетевой экран;
- следить за журналами и уведомлениями о подозрительной активности.
Резервные копии — последняя линия защиты. Если всё остальное не сработало, свежая чистая копия позволит быстро восстановить сайт. Как правильно настроить резервное копирование, мы рассказали в статье бэкапы сайта: как настроить и хранить.
Совет. После восстановления проверьте, не замедлился ли сайт. Вредоносный код и защитные плагины могут влиять на скорость. О том, как ускорить сайт, — в статье как ускорить загрузку страниц WordPress.
Регулярное обслуживание
Большинство взломов можно предотвратить регулярным обслуживанием: обновлениями, проверками, контролем резервных копий. Это дешевле и проще, чем восстановление после взлома. О том, что входит в обслуживание сайта, мы рассказали в материале поддержка и обслуживание сайта на WordPress.
Чек-лист после взлома
- сделана копия заражённого состояния;
- сменены все пароли;
- удалены неизвестные пользователи;
- найден и удалён вредоносный код;
- устранена причина взлома;
- запрошена повторная проверка в поисковых системах;
- настроены защита и резервные копии.
Почему взламывают даже небольшие сайты
Многие владельцы небольших сайтов уверены, что их ресурс никому не интересен. Но большинство атак автоматические: программы-боты сканируют тысячи сайтов в поисках известных уязвимостей в популярных плагинах и темах, подбирают простые пароли. Им неважно, какой у вас бизнес и сколько посетителей. Взломанный сайт используется для размещения спамных страниц, рассылки, перенаправления трафика, атак на другие сайты. Поэтому защищать нужно любой сайт, даже визитку с несколькими страницами.
Особенно уязвимы сайты, которые давно не обновлялись: после публикации информации об уязвимости в популярном плагине боты начинают массово искать сайты с этой версией. Чем дольше сайт остаётся без обновления, тем выше вероятность, что его найдут.
Как организовать работу с подрядчиком
Если сайт взломан, обратитесь к специалисту как можно раньше. Подготовьте доступы к хостингу, админке и базе данных, опишите, когда и как вы заметили проблему, какие изменения вносились на сайт в последнее время. Уточните, что входит в восстановление: только очистка или также поиск причины, защита и мониторинг. После восстановления обсудите регулярное обслуживание, чтобы ситуация не повторилась.
Хороший подрядчик предоставит отчёт: что было найдено, как злоумышленник проник на сайт, что сделано для устранения и какие меры защиты рекомендуются. Этот отчёт поможет понять риски и принять решения о дальнейшей защите.
Данные клиентов
Если на сайте хранились персональные данные клиентов, например заказы, контакты, учётные записи, взлом может означать их утечку. В этом случае важно оценить, какие данные могли быть затронуты, и выполнить требования законодательства об уведомлении. Уточните порядок действий у юриста. Пользователям стоит рекомендовать сменить пароли, если они хранились на сайте.
Мониторинг после восстановления
В первые недели после очистки следите за сайтом особенно внимательно. Настройте уведомления об изменении файлов, входах в админку и появлении новых пользователей. Регулярно проверяйте сайт с телефона и через поисковую выдачу, просматривайте отчёты в инструментах для веб-мастеров. Если вредоносный код был пропущен, он проявится именно в этот период, и раннее обнаружение позволит быстро устранить остатки заражения.
Частые вопросы
Что делать в первую очередь, если сайт взломан?
Сделать копию текущего состояния, сменить все пароли, удалить неизвестных администраторов и обратиться к хостингу или специалисту.
Можно ли просто восстановить сайт из резервной копии?
Можно, но если не устранить причину взлома, заражение может повториться. Копия также должна быть сделана до момента взлома.
Как понять, через что взломали сайт?
Анализ журналов сервера, проверка устаревших плагинов и тем, поиск изменённых файлов помогают найти точку входа.
Сколько времени занимает восстановление?
Зависит от масштаба заражения и наличия чистых копий. Простые случаи решаются быстрее, сложные требуют глубокого анализа.
Вернутся ли позиции в поиске после очистки?
Обычно позиции восстанавливаются после снятия предупреждений и удаления спамных страниц, но это может занять время.
Восстановим ваш сайт после взлома
Опишите, что происходит с сайтом. Мы проведём диагностику, очистим сайт, устраним уязвимость и настроим защиту.